Подключаемся к локальной сети Tesla Model S.
Один из владельцев автомобиля Tesla Model S раскрыл секрет автопроизводителя. На левой стороне приборной панели он нашел 4-контактный разъем (HSD 4 pole M12), который на самом деле оказался замаскированным разъемом Ethernet!
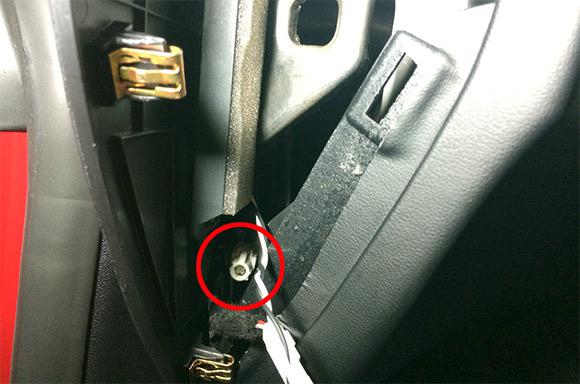
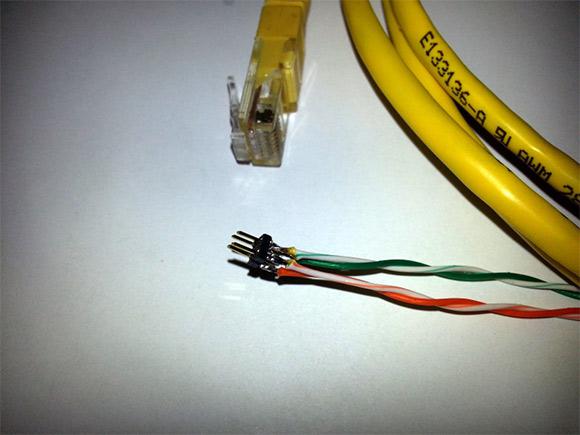
Естественно, хакер сразу попробовал подключить свой ноутбук к локальной сети, и перепробовав разные комбинации соединения проводов, у него это получилось. Подключившись к сети, он запустил сканер портов и снифер, чтобы определить протоколы коммуникации между разными узлами автомобиля.
 Внутри Tesla Model S работает полнодуплексная сеть 100 Мбит/с, соединяющая три устройства с указанными IP-адресами в сегменте 192.168.90.0. Это главная консоль, экран/панель навигации и еще одно неизвестное устройство.
Некоторые из используемых портов и сервисов:
•22 (SSH)
•23 (telnet)
•53 (DNS)
•80 (HTTP)
•111 (rpcbind)
•2049 (NFS)
•6000 (X11)
На автомобильном компьютере работает модифицированная версия Ubuntu с файловой системой ext3.
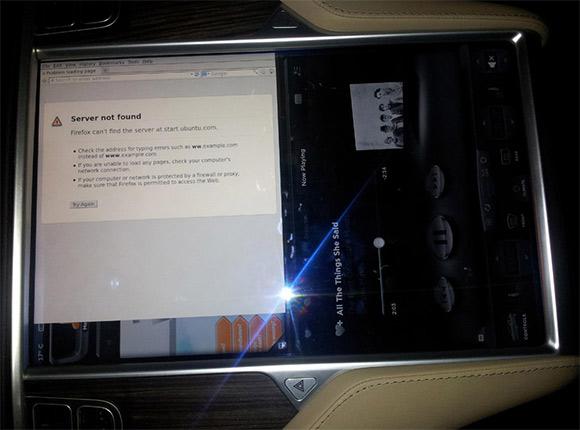
В доказательство взлома хакер запустил на автомобильном компьютере браузер Firefox по X11.
Вскоре после этого ему пришло сообщение из компании Tesla с требованием «прекратить исследование, чтобы не нарушать условия гарантийного обслуживания».
via
 Источник: http://www.yaplakal.com/
 Внутри Tesla Model S работает полнодуплексная сеть 100 Мбит/с, соединяющая три устройства с указанными IP-адресами в сегменте 192.168.90.0. Это главная консоль, экран/панель навигации и еще одно неизвестное устройство.
Некоторые из используемых портов и сервисов:
•22 (SSH)
•23 (telnet)
•53 (DNS)
•80 (HTTP)
•111 (rpcbind)
•2049 (NFS)
•6000 (X11)
На автомобильном компьютере работает модифицированная версия Ubuntu с файловой системой ext3.
В доказательство взлома хакер запустил на автомобильном компьютере браузер Firefox по X11.
Вскоре после этого ему пришло сообщение из компании Tesla с требованием «прекратить исследование, чтобы не нарушать условия гарантийного обслуживания».
via
 Источник: http://www.yaplakal.com/
Читают сейчас

Почему стоит перейти на натуральную косметику для лица

Качественный строительный ремонт с использованием механической шпаклевки

Сперва - геологические изыскания, потом - возведение зданий

Оформление и получение гражданства Дании в 2021 году

Приобретение 32-х дюймового монитора эффективно решит многие проблемы

Нюансы обеспечения защиты активов

Не пропустите новые статьи!
Присоединяйтесь к нашему сообществу в Telegram и Facebook