1667
简要介绍了SIM卡
当这个问题:“你是什么?”我回答说:“软件开发人员的SIM卡”,甚至是精通技术的人往往感到惊讶。许多人认为的SIM卡是“像一个闪存驱动器。”
在这篇文章中我会尽量简要解释一下SIM卡(和智能卡一般),为什么它是必要的,而且她进去。
实际上SIM卡 - 这是一个接触式智能卡微处理机的一个特例。事实上,代表具有CPU,ROM(可选),RAM和NVRAM(其充当在PC内的硬盘的类似物),与硬件随机数生成器和硬件实现的加密算法的一个相当安全的微型计算机。
在一些近似体系结构的微处理器的智能卡可以被表示为如下:
关于生产
一点点
如需进一步了解材料在我看来,简单介绍一下在制作地图的基本过程的权利。
1。生产芯片的
歌手:
的最终产物:
三星,意法半导体,Infinion,不锈钢等
- 该芯片是由几家公司,最常见的制造
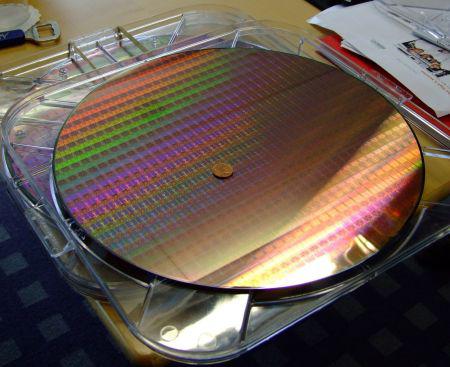
该模块的背面。白色矩形的中心 - 芯片的SIM卡
。
2。组装模块
歌手:制造商的智能卡(卡供应商)或第三方组装厂的模块。
的最终产物:
在此阶段将板切割成芯片(通常将板由芯片制造商切断),所述芯片安装在所述垫,然后焊接触点和芯片填充胶(见模块。前相片背面)。所有这样的结构被称为“模块”。
3。制造卡
歌手:
的最终产物:
该模块中提取从磁带被安装在一个塑料底卡,然后加载文件系统,应用程序然后进入个性化卡 - 加载数据各自不同的卡(不同的ID,密钥等),并把它们应用到所述卡(例如ICCID和PIN码的SIM卡的情况下)。
的卡类型日使用最近的SIM卡被分为2组的存储器的类型:使用该ROM和EEPROM,以及使用闪存的存储卡的卡。
中的卡的操作系统(OS),并且经常使用和maloizmenyaemye应用的第一类型被放置在ROM芯片的制造商(生产的第一阶段)。生产周期在这种情况下是很长和OS的版本,以及芯片的第一批之间的间隙需要2-3个月。 EEPROM采用网卡生产商来下载文件系统(FS)和应用程序。
在闪存卡OS中,FS和应用的情况下,被存储在闪存中。使用Flash,您可以模块的装配过程中,或在制作地图下载OS(步骤2和3)。在这一点上,卡采用闪存几乎取代ROM及市场的SIM卡。 Flash芯片更便宜,让很容易更改操作系统。另外,卡制造商的更容易地计划的芯片的顺序,因为它们不具有订购芯片与操作系统的特定版本,但只是下令芯片的存储器不同的大小,并且已经下载的操作系统为特定客户 - 操作者。由于用于购买芯片的预测通常是一年只有一次,它极大地简化了规划。
的Java映射是的,我是不是错了。根据该计划“馅”智能卡分为2组 - 本土和 Java卡
本地卡软件为母语的卡用C写的附录(如果需要由制造商)通常是紧密地与操作系统集成,同时加载了OS地图上。安装由另一家公司开发的任何应用程序,以英语为母语的卡不能。由运营商要求的附加功能,往往要添加代码的操作系统。从使用C的OS和OS足够小(SIM卡才能10-20Kbayt)的简单的尺寸。因此,在低价位段,其中运营商不希望在地图上的任何东西,但简单的菜单中当前使用的本地卡。
Java卡在Java Sun微系统泛滥的时代已经书面规范的Java卡。 Java卡的想法是使能够安装的应用程序(小应用程序),以不同的制造商的卡(和在不同的芯片)。 1996年,智能卡公司Shlumberger的划分(后更名为雅思,目前金雅拓)推出的第一款Java卡。这个想法是很简单的。除了操作系统的地图包含了虚拟机的Java。该开发的应用程序被编译成字节码并加载到存储卡。在这种情况下(该卡在生产过程中)启动操作系统后加载的应用程序,并且如果卡包含的远程小程序管理器中,Java卡小应用程序可被所述卡通过CMC发行后安装。
语言在Java卡开发 - 它极大地降低Java的。修剪它比J2ME强得多。从原语只有<前级=“prettyprint”> <密码>布尔,字节,短 ,并可选支持INT(但几乎没有用于兼容起见,不支持所有的厂商)。类<前级=“prettyprint”>不常用类型的字符串 (所有<前级=“prettyprint”> <密码> java.lang中的 迁移只有<前级=“prettyprint”> 对象 ,<前级=“prettyprint”> <密码>的Throwable 和一些<前级=“prettyprint “> <密码>例外 ),没有多线程,无垃圾collector'a。缺点Java卡,在我看来 - 是速度和大容量内存的需求(如RAM和EEPROM /闪存)。 Java的卡更贵,由于使用更昂贵的芯片和更复杂的结构。
应用上面的文字经常被应用,但人是不熟悉智能卡,最常见的,目前还不清楚可以在地图上什么样的应用程序。
首先,在卡的基本功能可以放在单独的附件。例如,它可以是SIM小,用Java编写的,它实现SIM卡的所有功能。可能是R-UIM应用程序(在CDMA网络中使用的R-UIM卡)。这个应用程序可以是Visa或万事达卡,将智能卡插入银行卡。事实上,用java的时候,你可以离开了操作系统的内存管理,输入输出和Java的机器。在这种情况下,如果制造商必须使SIM卡 - 的SIM小应用程序被加载时,如果有必要使签证 - 可下载的应用签证。
其次,存在于卡上的类的应用程序 - 微浏览器。此字节码解释器的SIM卡菜单的建设。这不是Java字节码和字节码可以理解安装的浏览器。在这种情况下,菜单最多上的xml状标记语言开发的被转换为字节码,并加载到浏览器。目前,从 Simalliance 和WIB使用最广泛的浏览器S @ T从 SmartTrust公司< / A>。这两个组织都没有开发的浏览器,他们编写的规范和认证的浏览器,写上这些规范。
第三,它可以是SIM菜单上的Java开发的(未使用的浏览器),或者仅仅一些背景小程序。例如,它可能是用于监视你的使用电话中的小程序。如果将卡插入新手机,SIM卡发送新的手机运营商,谁又将向您发送配置WAP / GPRS适合您的型号的IMEI。
文件系统在文件系统上的SIM卡,并在桌面计算机上。文件是2种 - DF(专用文件 - 文件夹模拟)和EF(基本文件 - 通常的文件模拟)。所谓的MF(主文件),DF根文件。
在文件系统中的SIM卡存储的秘密密钥,地址簿,最近短信,操作者名称,网络,优选漫游网络,被禁止的使用,等等。D。当然,也有对文件的访问级别。键通常具有从不为读访问,从而消除从外部读取它们的可能性。
这是什么所有必要? SIM卡菜单和其他“非系统”的应用程序都只是增值服务。该卡的主要目的 - 使网络上的用户的识别和认证
。
要做到这一点,在地图上有IMSI(国际移动用户识别码)上 - 唯一标识符的SIM卡和一个128位的密钥Ki
下面是在GSM网络中的认证过程和生成的会话密钥Kc。
使用算法A3,新一代的Kc认证发生 - A8
鉴权中心(AUC)的认证请求向卡生成128位的伪随机序列的RAND,并将其发送到SIM卡。此外,知道IMSI卡的AUC使用密钥Ki,绑定到该IMSI,数据和RAND作为输入算法A3和A8。地图同时执行相同的计算。算法A3的带符号响应(SRES)的计算结果被发送到卡AuC中,其中比较接收的SRES与计算上的AuC中的值。当结果验证过程的一致性被认为已成功完成。密钥Kc,用该算法A8的获得,随后被用于手机和网络之间的通信进行加密。
节目“克隆”卡,使用该算法A8(COMP128-1)的旧版本的漏洞。在这一点上,在GSM网络中被广泛使用,并COMP128-2 COMP128-3。一个漏洞被发现于1999年,但一些GSM运营商都没有切换到的算法(漏洞目前还没有被发现),第2和第3。
后记在这篇文章中我已经试过很简洁地告诉什么是SIM卡。我希望我得到了它。几乎所有的上述说明中,除了认证过程,并otnostitsja在3G网络(UMTS)中所使用的USIM卡,和R-UIM卡(CDMA网络)。如果您有任何意见或疑问 - 请写。
相关链接:
www.3gpp.org
www.3gpp2.org
Java Card技术
资料来源: habrahabr.ru/post/93210/
中的卡的操作系统(OS),并且经常使用和maloizmenyaemye应用的第一类型被放置在ROM芯片的制造商(生产的第一阶段)。生产周期在这种情况下是很长和OS的版本,以及芯片的第一批之间的间隙需要2-3个月。 EEPROM采用网卡生产商来下载文件系统(FS)和应用程序。
在闪存卡OS中,FS和应用的情况下,被存储在闪存中。使用Flash,您可以模块的装配过程中,或在制作地图下载OS(步骤2和3)。在这一点上,卡采用闪存几乎取代ROM及市场的SIM卡。 Flash芯片更便宜,让很容易更改操作系统。另外,卡制造商的更容易地计划的芯片的顺序,因为它们不具有订购芯片与操作系统的特定版本,但只是下令芯片的存储器不同的大小,并且已经下载的操作系统为特定客户 - 操作者。由于用于购买芯片的预测通常是一年只有一次,它极大地简化了规划。
的Java映射是的,我是不是错了。根据该计划“馅”智能卡分为2组 - 本土和 Java卡
本地卡软件为母语的卡用C写的附录(如果需要由制造商)通常是紧密地与操作系统集成,同时加载了OS地图上。安装由另一家公司开发的任何应用程序,以英语为母语的卡不能。由运营商要求的附加功能,往往要添加代码的操作系统。从使用C的OS和OS足够小(SIM卡才能10-20Kbayt)的简单的尺寸。因此,在低价位段,其中运营商不希望在地图上的任何东西,但简单的菜单中当前使用的本地卡。
Java卡在Java Sun微系统泛滥的时代已经书面规范的Java卡。 Java卡的想法是使能够安装的应用程序(小应用程序),以不同的制造商的卡(和在不同的芯片)。 1996年,智能卡公司Shlumberger的划分(后更名为雅思,目前金雅拓)推出的第一款Java卡。这个想法是很简单的。除了操作系统的地图包含了虚拟机的Java。该开发的应用程序被编译成字节码并加载到存储卡。在这种情况下(该卡在生产过程中)启动操作系统后加载的应用程序,并且如果卡包含的远程小程序管理器中,Java卡小应用程序可被所述卡通过CMC发行后安装。
语言在Java卡开发 - 它极大地降低Java的。修剪它比J2ME强得多。从原语只有<前级=“prettyprint”> <密码>布尔,字节,短 ,并可选支持INT(但几乎没有用于兼容起见,不支持所有的厂商)。类<前级=“prettyprint”>不常用类型的字符串 (所有<前级=“prettyprint”> <密码> java.lang中的 迁移只有<前级=“prettyprint”> 对象 ,<前级=“prettyprint”> <密码>的Throwable 和一些<前级=“prettyprint “> <密码>例外 ),没有多线程,无垃圾collector'a。缺点Java卡,在我看来 - 是速度和大容量内存的需求(如RAM和EEPROM /闪存)。 Java的卡更贵,由于使用更昂贵的芯片和更复杂的结构。
应用上面的文字经常被应用,但人是不熟悉智能卡,最常见的,目前还不清楚可以在地图上什么样的应用程序。
首先,在卡的基本功能可以放在单独的附件。例如,它可以是SIM小,用Java编写的,它实现SIM卡的所有功能。可能是R-UIM应用程序(在CDMA网络中使用的R-UIM卡)。这个应用程序可以是Visa或万事达卡,将智能卡插入银行卡。事实上,用java的时候,你可以离开了操作系统的内存管理,输入输出和Java的机器。在这种情况下,如果制造商必须使SIM卡 - 的SIM小应用程序被加载时,如果有必要使签证 - 可下载的应用签证。
其次,存在于卡上的类的应用程序 - 微浏览器。此字节码解释器的SIM卡菜单的建设。这不是Java字节码和字节码可以理解安装的浏览器。在这种情况下,菜单最多上的xml状标记语言开发的被转换为字节码,并加载到浏览器。目前,从 Simalliance 和WIB使用最广泛的浏览器S @ T从 SmartTrust公司< / A>。这两个组织都没有开发的浏览器,他们编写的规范和认证的浏览器,写上这些规范。
第三,它可以是SIM菜单上的Java开发的(未使用的浏览器),或者仅仅一些背景小程序。例如,它可能是用于监视你的使用电话中的小程序。如果将卡插入新手机,SIM卡发送新的手机运营商,谁又将向您发送配置WAP / GPRS适合您的型号的IMEI。
文件系统在文件系统上的SIM卡,并在桌面计算机上。文件是2种 - DF(专用文件 - 文件夹模拟)和EF(基本文件 - 通常的文件模拟)。所谓的MF(主文件),DF根文件。
在文件系统中的SIM卡存储的秘密密钥,地址簿,最近短信,操作者名称,网络,优选漫游网络,被禁止的使用,等等。D。当然,也有对文件的访问级别。键通常具有从不为读访问,从而消除从外部读取它们的可能性。
这是什么所有必要? SIM卡菜单和其他“非系统”的应用程序都只是增值服务。该卡的主要目的 - 使网络上的用户的识别和认证
。
要做到这一点,在地图上有IMSI(国际移动用户识别码)上 - 唯一标识符的SIM卡和一个128位的密钥Ki
下面是在GSM网络中的认证过程和生成的会话密钥Kc。
使用算法A3,新一代的Kc认证发生 - A8
鉴权中心(AUC)的认证请求向卡生成128位的伪随机序列的RAND,并将其发送到SIM卡。此外,知道IMSI卡的AUC使用密钥Ki,绑定到该IMSI,数据和RAND作为输入算法A3和A8。地图同时执行相同的计算。算法A3的带符号响应(SRES)的计算结果被发送到卡AuC中,其中比较接收的SRES与计算上的AuC中的值。当结果验证过程的一致性被认为已成功完成。密钥Kc,用该算法A8的获得,随后被用于手机和网络之间的通信进行加密。
节目“克隆”卡,使用该算法A8(COMP128-1)的旧版本的漏洞。在这一点上,在GSM网络中被广泛使用,并COMP128-2 COMP128-3。一个漏洞被发现于1999年,但一些GSM运营商都没有切换到的算法(漏洞目前还没有被发现),第2和第3。
后记在这篇文章中我已经试过很简洁地告诉什么是SIM卡。我希望我得到了它。几乎所有的上述说明中,除了认证过程,并otnostitsja在3G网络(UMTS)中所使用的USIM卡,和R-UIM卡(CDMA网络)。如果您有任何意见或疑问 - 请写。
相关链接:
www.3gpp.org
www.3gpp2.org
Java Card技术
资料来源: habrahabr.ru/post/93210/
Java卡在Java Sun微系统泛滥的时代已经书面规范的Java卡。 Java卡的想法是使能够安装的应用程序(小应用程序),以不同的制造商的卡(和在不同的芯片)。 1996年,智能卡公司Shlumberger的划分(后更名为雅思,目前金雅拓)推出的第一款Java卡。这个想法是很简单的。除了操作系统的地图包含了虚拟机的Java。该开发的应用程序被编译成字节码并加载到存储卡。在这种情况下(该卡在生产过程中)启动操作系统后加载的应用程序,并且如果卡包含的远程小程序管理器中,Java卡小应用程序可被所述卡通过CMC发行后安装。
语言在Java卡开发 - 它极大地降低Java的。修剪它比J2ME强得多。从原语只有<前级=“prettyprint”> <密码>布尔,字节,短 ,并可选支持INT(但几乎没有用于兼容起见,不支持所有的厂商)。类<前级=“prettyprint”>不常用类型的字符串 (所有<前级=“prettyprint”> <密码> java.lang中的 迁移只有<前级=“prettyprint”> 对象 ,<前级=“prettyprint”> <密码>的Throwable 和一些<前级=“prettyprint “> <密码>例外 ),没有多线程,无垃圾collector'a。缺点Java卡,在我看来 - 是速度和大容量内存的需求(如RAM和EEPROM /闪存)。 Java的卡更贵,由于使用更昂贵的芯片和更复杂的结构。
应用上面的文字经常被应用,但人是不熟悉智能卡,最常见的,目前还不清楚可以在地图上什么样的应用程序。
首先,在卡的基本功能可以放在单独的附件。例如,它可以是SIM小,用Java编写的,它实现SIM卡的所有功能。可能是R-UIM应用程序(在CDMA网络中使用的R-UIM卡)。这个应用程序可以是Visa或万事达卡,将智能卡插入银行卡。事实上,用java的时候,你可以离开了操作系统的内存管理,输入输出和Java的机器。在这种情况下,如果制造商必须使SIM卡 - 的SIM小应用程序被加载时,如果有必要使签证 - 可下载的应用签证。
其次,存在于卡上的类的应用程序 - 微浏览器。此字节码解释器的SIM卡菜单的建设。这不是Java字节码和字节码可以理解安装的浏览器。在这种情况下,菜单最多上的xml状标记语言开发的被转换为字节码,并加载到浏览器。目前,从 Simalliance 和WIB使用最广泛的浏览器S @ T从 SmartTrust公司< / A>。这两个组织都没有开发的浏览器,他们编写的规范和认证的浏览器,写上这些规范。
第三,它可以是SIM菜单上的Java开发的(未使用的浏览器),或者仅仅一些背景小程序。例如,它可能是用于监视你的使用电话中的小程序。如果将卡插入新手机,SIM卡发送新的手机运营商,谁又将向您发送配置WAP / GPRS适合您的型号的IMEI。
文件系统在文件系统上的SIM卡,并在桌面计算机上。文件是2种 - DF(专用文件 - 文件夹模拟)和EF(基本文件 - 通常的文件模拟)。所谓的MF(主文件),DF根文件。
在文件系统中的SIM卡存储的秘密密钥,地址簿,最近短信,操作者名称,网络,优选漫游网络,被禁止的使用,等等。D。当然,也有对文件的访问级别。键通常具有从不为读访问,从而消除从外部读取它们的可能性。
这是什么所有必要? SIM卡菜单和其他“非系统”的应用程序都只是增值服务。该卡的主要目的 - 使网络上的用户的识别和认证
。
要做到这一点,在地图上有IMSI(国际移动用户识别码)上 - 唯一标识符的SIM卡和一个128位的密钥Ki
下面是在GSM网络中的认证过程和生成的会话密钥Kc。
使用算法A3,新一代的Kc认证发生 - A8
鉴权中心(AUC)的认证请求向卡生成128位的伪随机序列的RAND,并将其发送到SIM卡。此外,知道IMSI卡的AUC使用密钥Ki,绑定到该IMSI,数据和RAND作为输入算法A3和A8。地图同时执行相同的计算。算法A3的带符号响应(SRES)的计算结果被发送到卡AuC中,其中比较接收的SRES与计算上的AuC中的值。当结果验证过程的一致性被认为已成功完成。密钥Kc,用该算法A8的获得,随后被用于手机和网络之间的通信进行加密。
节目“克隆”卡,使用该算法A8(COMP128-1)的旧版本的漏洞。在这一点上,在GSM网络中被广泛使用,并COMP128-2 COMP128-3。一个漏洞被发现于1999年,但一些GSM运营商都没有切换到的算法(漏洞目前还没有被发现),第2和第3。
后记在这篇文章中我已经试过很简洁地告诉什么是SIM卡。我希望我得到了它。几乎所有的上述说明中,除了认证过程,并otnostitsja在3G网络(UMTS)中所使用的USIM卡,和R-UIM卡(CDMA网络)。如果您有任何意见或疑问 - 请写。
相关链接:
www.3gpp.org
www.3gpp2.org
Java Card技术
资料来源: habrahabr.ru/post/93210/
对象 ,<前级=“prettyprint”> <密码>的Throwable 和一些<前级=“prettyprint “> <密码>例外 ),没有多线程,无垃圾collector'a。缺点Java卡,在我看来 - 是速度和大容量内存的需求(如RAM和EEPROM /闪存)。 Java的卡更贵,由于使用更昂贵的芯片和更复杂的结构。
应用上面的文字经常被应用,但人是不熟悉智能卡,最常见的,目前还不清楚可以在地图上什么样的应用程序。
首先,在卡的基本功能可以放在单独的附件。例如,它可以是SIM小,用Java编写的,它实现SIM卡的所有功能。可能是R-UIM应用程序(在CDMA网络中使用的R-UIM卡)。这个应用程序可以是Visa或万事达卡,将智能卡插入银行卡。事实上,用java的时候,你可以离开了操作系统的内存管理,输入输出和Java的机器。在这种情况下,如果制造商必须使SIM卡 - 的SIM小应用程序被加载时,如果有必要使签证 - 可下载的应用签证。
其次,存在于卡上的类的应用程序 - 微浏览器。此字节码解释器的SIM卡菜单的建设。这不是Java字节码和字节码可以理解安装的浏览器。在这种情况下,菜单最多上的xml状标记语言开发的被转换为字节码,并加载到浏览器。目前,从 Simalliance 和WIB使用最广泛的浏览器S @ T从 SmartTrust公司< / A>。这两个组织都没有开发的浏览器,他们编写的规范和认证的浏览器,写上这些规范。
第三,它可以是SIM菜单上的Java开发的(未使用的浏览器),或者仅仅一些背景小程序。例如,它可能是用于监视你的使用电话中的小程序。如果将卡插入新手机,SIM卡发送新的手机运营商,谁又将向您发送配置WAP / GPRS适合您的型号的IMEI。
文件系统在文件系统上的SIM卡,并在桌面计算机上。文件是2种 - DF(专用文件 - 文件夹模拟)和EF(基本文件 - 通常的文件模拟)。所谓的MF(主文件),DF根文件。
在文件系统中的SIM卡存储的秘密密钥,地址簿,最近短信,操作者名称,网络,优选漫游网络,被禁止的使用,等等。D。当然,也有对文件的访问级别。键通常具有从不为读访问,从而消除从外部读取它们的可能性。
这是什么所有必要? SIM卡菜单和其他“非系统”的应用程序都只是增值服务。该卡的主要目的 - 使网络上的用户的识别和认证
。
要做到这一点,在地图上有IMSI(国际移动用户识别码)上 - 唯一标识符的SIM卡和一个128位的密钥Ki
下面是在GSM网络中的认证过程和生成的会话密钥Kc。
使用算法A3,新一代的Kc认证发生 - A8
鉴权中心(AUC)的认证请求向卡生成128位的伪随机序列的RAND,并将其发送到SIM卡。此外,知道IMSI卡的AUC使用密钥Ki,绑定到该IMSI,数据和RAND作为输入算法A3和A8。地图同时执行相同的计算。算法A3的带符号响应(SRES)的计算结果被发送到卡AuC中,其中比较接收的SRES与计算上的AuC中的值。当结果验证过程的一致性被认为已成功完成。密钥Kc,用该算法A8的获得,随后被用于手机和网络之间的通信进行加密。
节目“克隆”卡,使用该算法A8(COMP128-1)的旧版本的漏洞。在这一点上,在GSM网络中被广泛使用,并COMP128-2 COMP128-3。一个漏洞被发现于1999年,但一些GSM运营商都没有切换到的算法(漏洞目前还没有被发现),第2和第3。
后记在这篇文章中我已经试过很简洁地告诉什么是SIM卡。我希望我得到了它。几乎所有的上述说明中,除了认证过程,并otnostitsja在3G网络(UMTS)中所使用的USIM卡,和R-UIM卡(CDMA网络)。如果您有任何意见或疑问 - 请写。
相关链接:
www.3gpp.org
www.3gpp2.org
Java Card技术
资料来源: habrahabr.ru/post/93210/